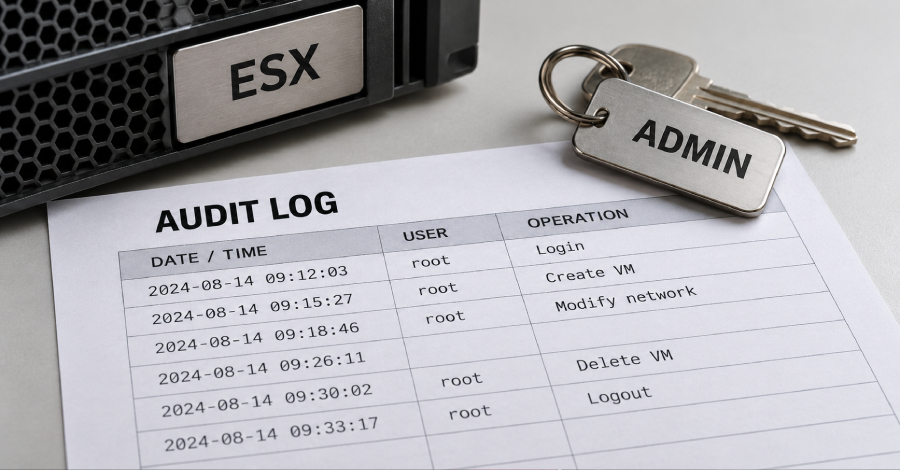
A Agência de Cibersegurança e Infraestrutura de Segurança dos Estados Unidos (CISA) incluiu nesta quarta-feira uma vulnerabilidade crítica que afeta os sistemas de virtualização da Broadcom VMware ESX em seu catálogo oficial de falhas já exploradas por ameaças conhecidas. A inclusão ocorreu após a empresa de segurança cibernética CrowdStrike revelar que um grupo de hackers conectado à China, identificado como Warp Panda, utilizou essa falha em ataques direcionados ao setor jurídico norte-americano.
A brecha explorada, catalogada sob o código CVE-2026-41709, apresenta uma pontuação elevada no sistema de classificação de vulnerabilidades. De acordo com os especialistas, os cibercriminosos conseguiram explorar a falha para comprometer a visibilidade dos registros de auditoria nos sistemas invadidos, dificultando a detecção de atividades suspeitas e a investigação posterior dos incidentes.
O grupo Warp Panda, já conhecido pelas autoridades americanas por suas ligações com entidades governamentais chinesas, demonstrou interesse específico no setor legal dos Estados Unidos. A estratégia de mascarar os vestígios das invasões sugere um operativos sofisticado, possivelmente orientado para atividades de espionagem corporativa ou obtenção de informações estratégicas de clientes de grandes escritórios de advocacia.
Fonte: The Hacker News