Uma falha grave de segurança foi identificada no assistente de programação de inteligência artificial Claude Code, desenvolvido pela empresa Anthropic. Milhares de desenvolvedores tiveram suas senhas e chaves de acesso expostas involuntariamente em repositórios públicos da plataforma GitHub após utilizarem uma função aparentemente prática do programa.
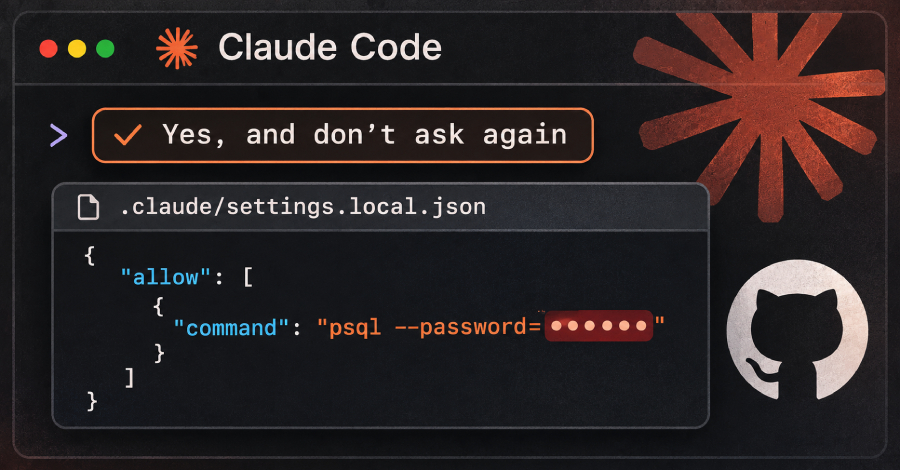
Quando os usuários selecionavam a opção "Sim, e não pergunte novamente" ao aprovar comandos no Claude Code, o assistente salvava automaticamente a instrução completa, palavra por palavra, em um arquivo de configurações do projeto. Isso incluía segredos sensíveis como senhas, tokens e chaves de interface de programação que deveriam permanecer ocultos.
A empresa de segurança de software Apiiro revelou ter encontrado 1.122 cópias públicas desses arquivos de configuração contendo credenciais vulneráveis. Qualquer pessoa com acesso à internet poderia consultar esses repositórios e obter as chaves privadas dos desenvolvedores, que poderiam ser utilizadas para acessar sistemas, bancos de dados e serviços externos de forma não autorizada.
Os especialistas alertam que a exposição dessas credenciais pode permitir ataques cibernéticos, roubo de dados e acesso não autorizado a infraestrutura digital das vítimas. A Anthropic ainda não se pronunciou oficialmente sobre o caso, mas a recomendação imediata é que os desenvolvedores revisem seus repositórios e alterem imediatamente qualquer senha ou chave que possa ter sido comprometida.
Fonte: The Hacker News