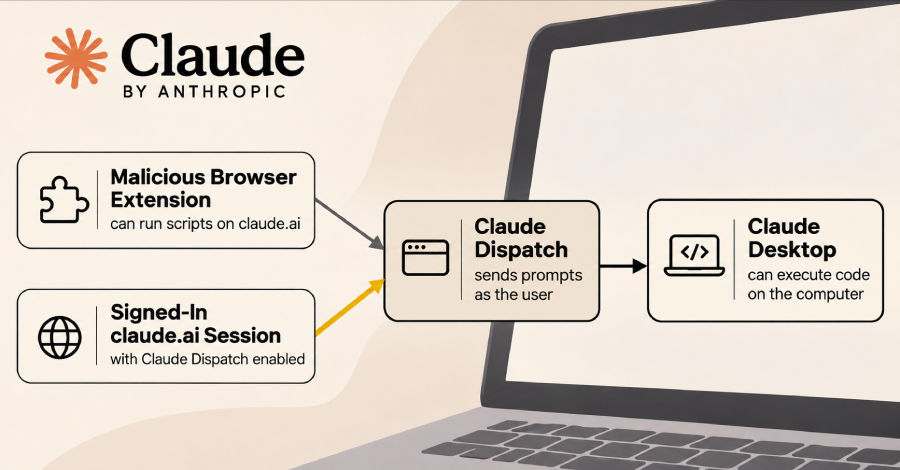
Uma extensão creada para o navegador e capaz de executar scripts na plataforma claude.ai pode ser utilizada para fazer o aplicativo Claude Desktop rodar códigos nos dispositivos dos usuários. A descoberta foi apresentada por especialistas da Forever Security, empresa especializada em segurança de terminais.
O ataque se aproveita de uma função chamada Dispatch, que permite aos usuários enviar tarefas do celular diretamente para o Claude Desktop. Ao explorar essa conexão, uma extensão maliciosa consegue executar comandos no computador da vítima sem seu conhecimento.
Os pesquisadores alertam que a vulnerabilidade que torna esse tipo de ataque possível ainda não foi corrigida. A falha permanece ativa, o que significa que usuários da plataforma podem estar expostos a riscos caso instalem extensões não confiáveis em seus navegadores.
A equipe da Forever Security recomenda que os usuários evitem instalar extensões de procedência desconhecida e mantenham cautela ao utilizar funcionalidades que integrem diferentes dispositivos com a mesma conta.
Fonte: The Hacker News