Um grupo malicioso ainda não identificado está explorando vulnerabilidades em equipamentos de segurança da Check Point que permanecem sem correção. O ataque tem como objetivo obter acesso inicial aos dispositivos e, a partir deles, comprometer servidores expostos a operações mais destrutivas.
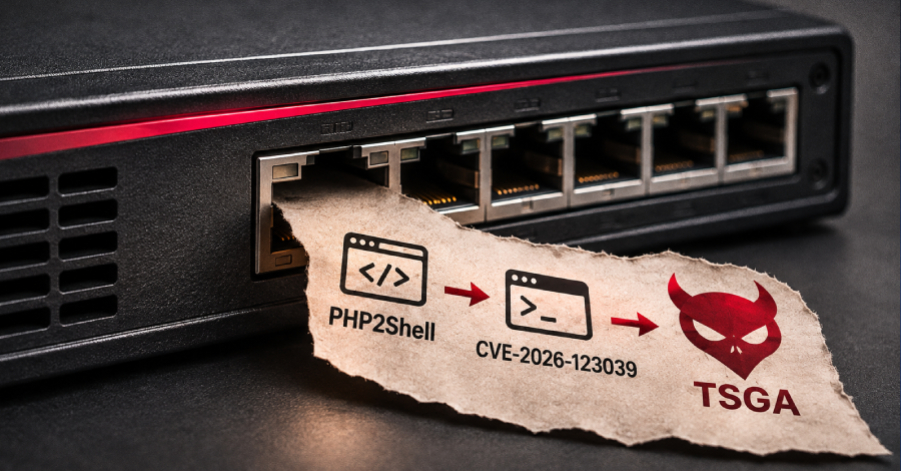
De acordo com a Check Point, a campanha começou em 30 de outubro de 2026 e direcionou sua atividade para organizações israelenses. A investigação da empresa identificou o uso de falhas de segurança do conjunto PHP2Shell como porta de entrada para os ataques.
Após Achieving acesso inicial, o atacante passa a explorar uma falha de elevação local de privilégios até então não divulgada no sistema operacional Gaia. Esse mecanismo permite ampliar o nível de acesso ao dispositivo e facilita a instalação de uma porta traseira denominada TSGA.
A porta traseira é implantada para manter o controle sobre os equipamentos comprometidos. A mesma operação também inclui o apagamento de arquivos relacionados a sistemas ESXi, ampliando o impacto dos ataques e interfere no funcionamento da infraestrutura das organizações atingidas.
Fonte: The Hacker News