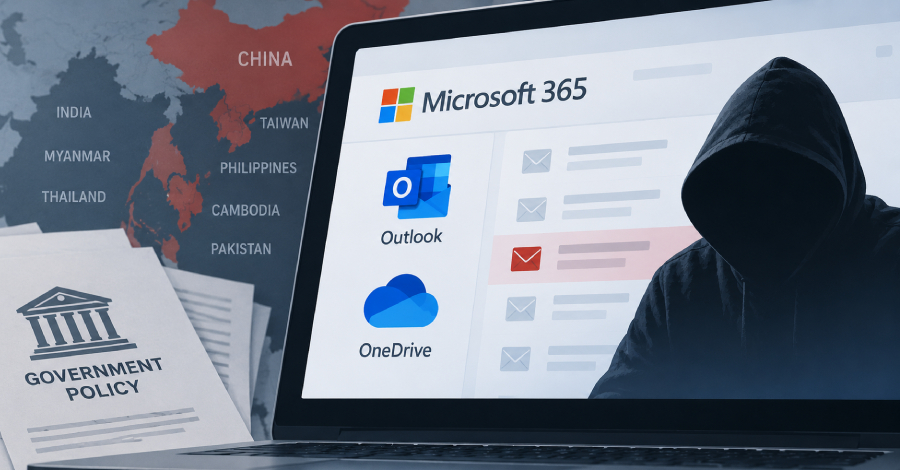
Uma nova operação cibernética foi descoberta mirando entidades governamentais e instituições de políticas públicas em diversos países asiáticos. A campanha, atribuída a um grupo de ameaças com vínculos com a China, utilizou um backdoor até então desconhecido, batizado de Antino.
Os alvos incluem organizações na Taiwan, Índia, Filipinas, Camboja, Paquistão, Tailândia e Mianmar. O grupo invasor empregou os serviços de e-mail Outlook e o armazenamento em nuvem OneDrive como canais de comando e controle para manter comunicação com os sistemas comprometidos.
A empresa de cibersegurança Cisco Talos está monitorando a atividade e classificou o conjunto de operações sob o codinome Antino. A descoberta evidencia como atores estatais continuam explorando infraestrutura legítima de empresas ocidentais para camuflar suas atividades maliciosas.
Especialistas alertam que a sofisticação da campanha sugere recursos consideráveis e foco estratégico em informações sensíveis de política externa e assuntos governamentais na região do Indo-Pacífico.
Fonte: The Hacker News