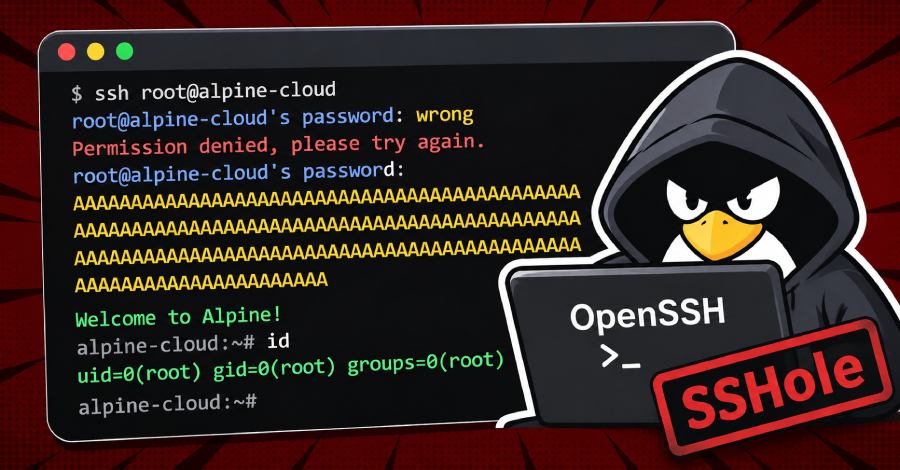
Atores maliciosos estão aproveitando uma vulnerabilidade de segurança recentemente revelada no OpenSSH para invadir sistemas Linux. A falha permite que invasores consigam acesso a contas que não possuem senha definida, representando um risco crítico para servidores expostos à internet.
De acordo com informações da empresa de cibersegurança Previgian, a vulnerabilidade recebeu a identificação CVE-2026-123158 e uma pontuação de severidade de 8.1 na escala CVSS. O problema foi apelidado de "SSHole" e afeta exclusivamente sistemas Linux que utilizam a biblioteca C musl em conjunto com o OpenSSH quando os módulos de autenticação plugáveis, conhecidos pela sigla PAM, estão desativados.
Os pesquisadores da Previgian relataram que, poucas horas após a divulgação pública da falha, seus sistemas-isca já haviam registrado tentativas de exploração bem-sucedidas. Nessas investidas, os Atacantes conseguiram obter privilégios de administrador máximo, demonstrando a rapidez com que a comunidade de cibercriminosos se adapta a novas vulnerabilidades.
Especialistas recomendam que administradores de sistemas afetados apliquem imediatamente as correções disponibilizadas pelos desenvolvedores. A recomendação é verificar a configuração dos servidores, garantir que os módulos de autenticação estejam corretamente habilitados e monitorar registros de acesso em busca de atividades suspeitas.
Fonte: The Hacker News