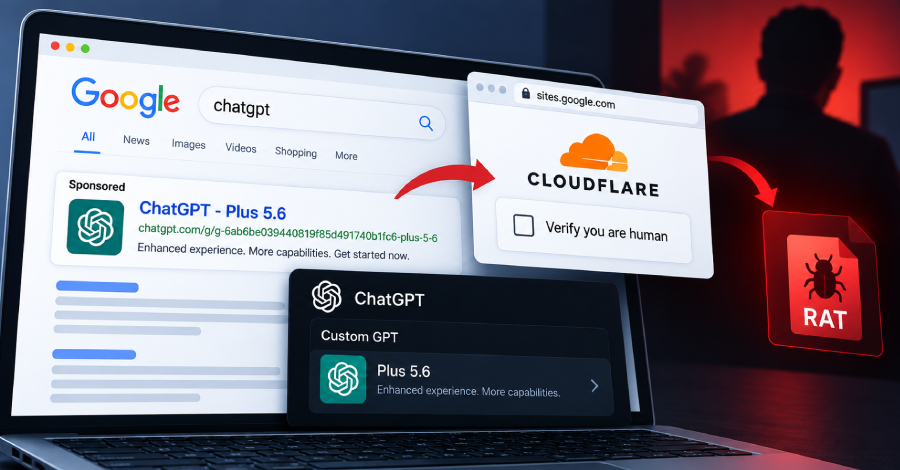
Atores maliciosos estão aproveitando a funcionalidade Custom GPTs da plataforma ChatGPT para disfarçar ataques cibernéticos como ofertas legítimas de produtos. A empresa de segurança Huntress identificou essa atividade no final de setembro de 2026, revelando mais um caso de exploração de recursos em plataformas de inteligência artificial confiadas pelos usuários.
Os hackers criam versões personalizadas do ChatGPT que direcionam vítimas desavisadas para sites fraudulentos. Nessas páginas, são empregadas as chamadas iscas ClickFix, uma técnica que induz os usuários a executar comandos que instalam malware nos seus dispositivos. O objetivo final é entregar Remote Access Trojans (RAT), programas que concedem controle remoto aos invasores sobre os sistemas comprometidos.
Essa campanha representa mais um capítulo da tendência crescente de cibercriminosos utilizarem plataformas de IA como vetores de ataque. A Huntress alertou que campanhas anteriores já haviam explorado outras funcionalidades compartilhadas dessas ferramentas. Especialistas recomendam que usuários verifiquem sempre a procedência dos links antes de interagir com qualquer material promocional que supostamente provenha de chatbots baseados em inteligência artificial.
Fonte: The Hacker News