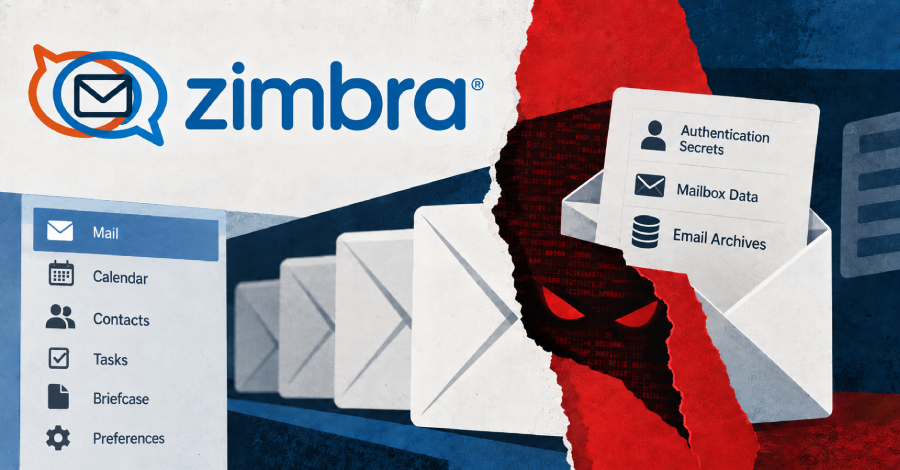
Pesquisadores da equipe de segurança da Microsoft revelaram que agentes maliciosos estão aproveitando uma vulnerabilidade já corrigida na plataforma de colaboração Zimbra para instalar ferramentas de controle remoto e acessar dados de caixas de correio eletrônico de usuários.
A falha explorada, catalogada como CVE-2026-73570, possui pontuação 8.9 na escala CVSS e permite a injeção de comandos não autorizados no sistema operacional sem necessidade de autenticação prévia. Essa vulnerabilidade pode resultar em execução remota de código quando o protocolo SNMP é utilizado.
De acordo com os especialistas em segurança cibernética, os atacantes estão empregando shells web para obter controle sobre os servidores comprometidos e roubar segredos de autenticação dos usuários. A Microsoft recomenda que administradores de sistemas atualizem imediatamente suas instalações do Zimbra Collaboration Suite para a versão mais recente que corrige essa falha crítica.
Esta campanha de ataques destaca a importância de manter sistemas de correio eletrônico corporativo sempre atualizados, visto que plataformas de comunicação são alvos frequentes de grupos cibercriminosos que buscam acessar informações confidenciais de organizações.
Fonte: The Hacker News