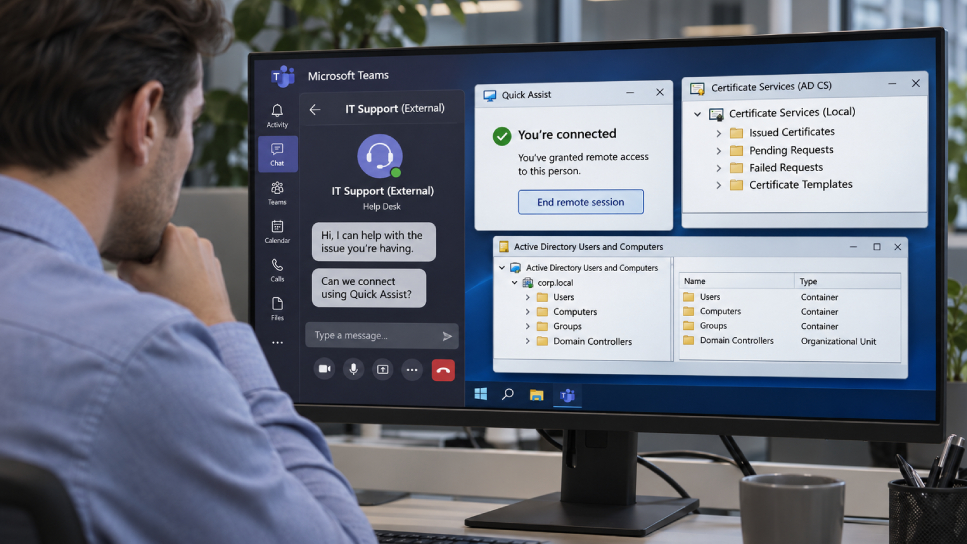
Uma nova ameaça cibernética está deixando empresas em alerta. Criminosos digitais estão se passando por membros da equipe de suporte técnico na plataforma Microsoft Teams para enganar funcionários e obter acesso remoto aos seus computadores.
Após conseguirem esse controle inicial, os invasores exploram fragilidades nos serviços de certificação do diretório ativo, um componente essencial dos sistemas operacionais Windows. Por meio dessa brecha, eles conseguem emitir certificados digitais fraudulentos que dão acesso irrestrito a contas com privilégios elevados, incluindo servidores centrais de controle de domínio.
A empresa de tecnologia Microsoft realizou investigações que revelaram pelo menos dois ataques bem-sucedidos utilizando essa técnica. Em um dos casos, os hackers conseguiram acessar dados confidenciais da organização atingida.
Especialistas em segurança digital alertam que as empresas precisam reforçar seus protocolos de proteção. Entre as recomendações estão a verificação rigorosa da identidade de qualquer pessoa que solicite acesso remoto e o monitoramento constante dos sistemas para detectar tentativas de invasão.
Fonte: The Hacker News