As equipes de segurança cibernética das empresas estão remediando um volume-record de vulnerabilidades em seus sistemas, porém o risco efetivo de ataques bem-sucedidos quase não apresenta melhorias. Essa constatação preocupante faz parte de um levantamento elaborado pela consultoria Gartner, referência mundial em análises de mercado e tecnologia.
Segundo o estudo sobre priorização de exposição, menos de dez por cento das vulnerabilidades identificadas são efetivamente exploradas por invasores. Paradoxalmente, a maioria das falhas descobertas é tratada como prioritária e urgente pelas organizações, o que resulta em uma alocação ineficiente de recursos financeiros, humanos e técnicos.
Enquanto isso, as exposições de maior risco permanecem aguardando na fila de espera por correção. Os pesquisadores alertam que essa abordagem tradicional de tratar todas as vulnerabilidades com o mesmo nível de urgência acaba sobrecarregando as equipes e desviando a atenção daquilo que realmente representa uma ameaça concreta aos sistemas e dados das empresas.
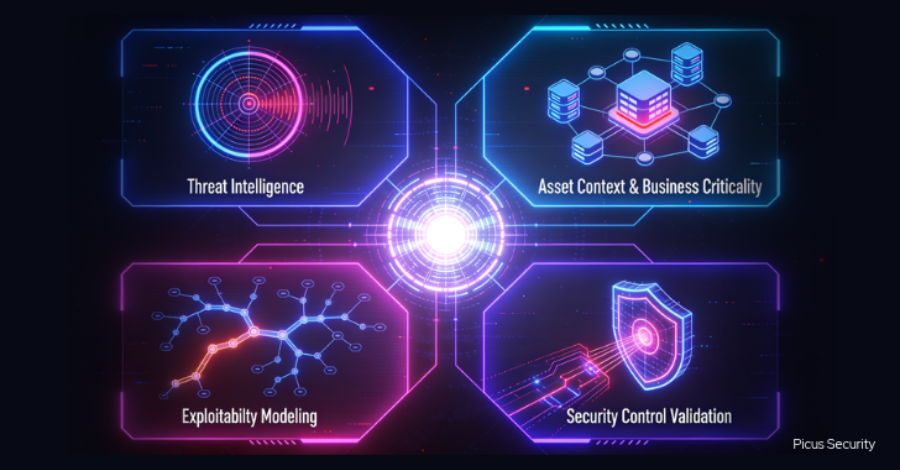
O relatório defende que as organizações precisam desenvolver métodos mais sofisticados para identificar e classificar as vulnerabilidades que realmente merecem atenção imediata, considerando fatores como a probabilidade real de exploração, o valor dos ativos afetados e o contexto operacional de cada sistema.
Fonte: The Hacker News