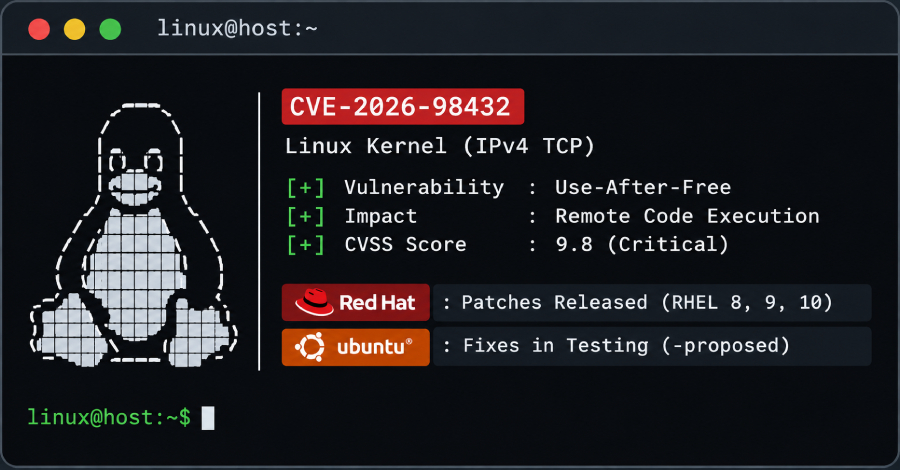
A Red Hat disponibilizou correções para uma vulnerabilidade de execução de código remoto no sistema operacional Linux. A falha, identificada como CVE-2026-98432, afeta o código TCP/IPv4 do kernel Linux e recebeu classificação de gravidade máxima.
A vulnerabilidade do tipo uso-after-free pode ser explorada por invasores remotos sem necessidade de autenticação no sistema. As atualizações de segurança foram liberadas para as versões 8, 9 e 10 do Red Hat Enterprise Linux.
Já a Canonical, empresa responsável pela distribuição Ubuntu, optou por disponibilizar as correções em seu canal de testes opcional. As correções para as três versões mais recentes com suporte de longo prazo ainda não têm data definida para inclusão nas atualizações regulares do sistema.
Fonte: The Hacker News