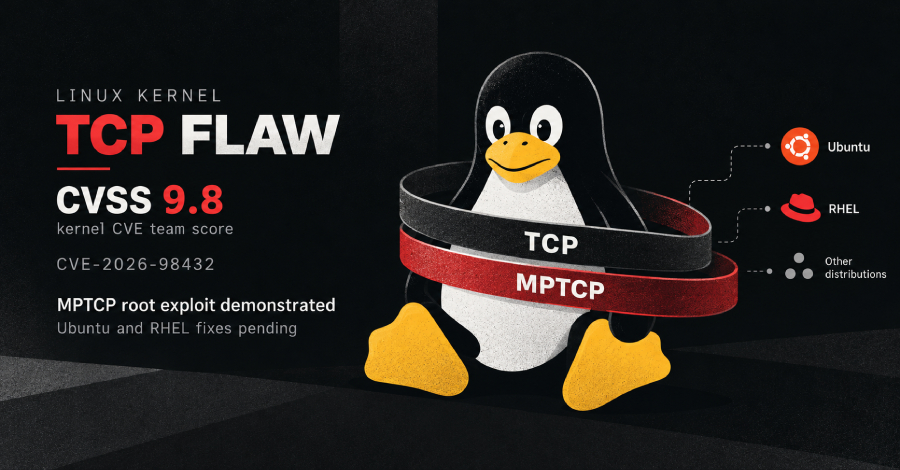
Uma vulnerabilidade grave foi identificada no código TCP do núcleo Linux, colocando em xeque a segurança de milhões de servidores em todo o mundo. A falha, catalogada sob o identificador CVE-2026-98432, compromete diretamente sistemas que utilizam as distribuições Ubuntu, Red Hat Enterprise Linux e diversas outras variantes do sistema operacional de código aberto.
A equipe responsável pelo tratamento de vulnerabilidades no núcleo Linux classificou a falha com nota 9.8 na escala CVSS, que vai até 10, evidenciando o risco extremo que a falha representa para a infraestrutura digital global. Este índice coloca a vulnerabilidade entre as mais severas já documentadas no ecossistema Linux.
A empresa Anthropic revelou em 27 de outubro que seu modelo de inteligência artificial desenvolveu um código de exploração capaz de explorar a falha. O exploit gerado permite que um invasor remoto, sem necessidade de credenciais de acesso, execute comandos com privilégios de administrador root em servidores Linux vulneráveis. A descoberta levanta questões preocupantes sobre o potencial uso malicioso desta tecnologia por cibercriminosos.
Especialistas em segurança digital recomendam que administradores de sistemas atualizem imediatamente seus servidores com as correções disponibilizadas pelas respectivas distribuições. Enquanto isso, organizações que dependem de infraestrutura Linux devem avaliar a implementação de medidas protetivas adicionais até que as correções sejam aplicadas de forma universal.
Fonte: The Hacker News