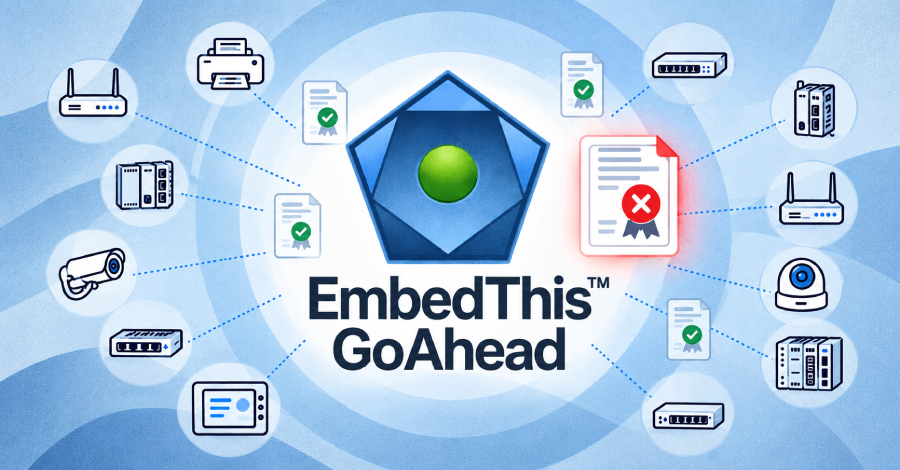
Uma vulnerabilidade crítica foi descoberta no servidor web embarcado GoAhead, amplamente utilizado em dispositivos conectados. O sistema carregava uma lista de certificados revogados em seu mecanismo padrão de TLS, mas nunca ativava a verificação de revogação, permitindo que certificados já invalidados fossem aceitos durante a autenticação.
O problema afeta exclusivamente as versões que utilizam o backend OpenSSL com autenticação mútua TLS, onde tanto o servidor quanto o cliente verificam os certificados um do outro. Mesmo com uma lista de revogação configurada para bloquear certificados comprometidos, a função de verificação permanecia desativada por padrão.
Essa falha possibilita que invasores com certificados revogados consigam acessar sistemas protegidos e descriptografar sessões estabelecidas. Especialistas recomendam que administradores verifiquem imediatamente suas configurações e garantam que a verificação de revogação esteja corretamente ativada nas implementações afetadas.
Fonte: The Hacker News