A Agência de Cibersegurança e Infraestrutura de Segurança dos Estados Unidos confirmou nesta segunda-feira que duas vulnerabilidades encontradas na ferramenta PHP2Shell estão sendo ativamente exploradas por cibercriminosos. A confirmação foi feita após a inclusão dessas falhas no Catálogo de Vulnerabilidades Conhecidas Exploradas, conhecido pela sigla KEV em inglês.
Ambas as falhas possuem classificação 9.2 na escala do sistema CVSS, que avalia a gravidade de vulnerabilidades em segurança informática. Essa nota indica um risco extremamente crítico, pois as brechas permitem que invasores executem códigos remotamente em sistemas comprometidos sem a necessidade de autenticação.
Uma das vulnerabilidades está relacionada a problemas de exaustão de memória no sistema, identificada pelo código CVE-2026-109618. A agência americana recomenda que organizações e administradores de sistemas apliquem imediatamente as correções disponibilizadas pelos desenvolvedores do PHP2Shell para mitigar os riscos de ataques.
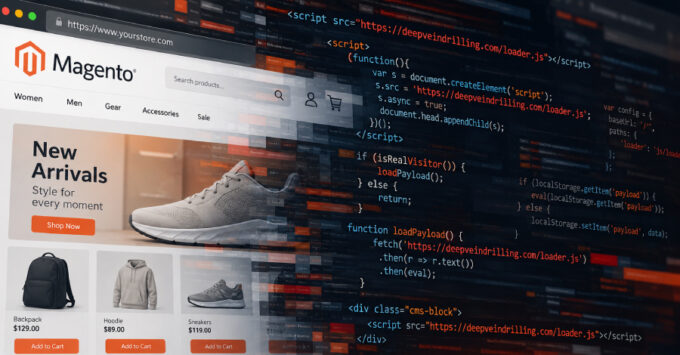
O PHP2Shell é uma ferramenta utilizada para permitir o acesso remoto a servidores por meio de uma interface web. A exploração dessas falhas pode resultar em comprometimento total de servidores afetados, permitindo que invasores instalem malwares, roubem dados sensíveis ou utilizem as máquinas para conducting ataques a outros sistemas.
Fonte: The Hacker News