O governo norte-americano emitiu um alerta urgente sobre uma "ameaça cibernética em andamento" dirigida a unidades de refrigeração industrial. A advertência surge após relatos de ciberataques que miraram freezers e refrigeradores em supermercados ao redor do mundo, bases militares dos Estados Unidos e pelo menos um banco de sangue.
A agência de cibersegurança CISA, o FBI e diversos outros departamentos federais divulgaram um comunicado conjunto na quinta-feira informando que hackers estão invadindo e comprometendo sistemas de refrigeração e monitoramento da cadeia fria conectados à internet em lojas de varejo e instalações de armazenamento refrigerado. O documento destaca que os ataques estão atingindo infraestruturas críticas, incluindo os setores de alimentos, agricultura, transporte e expedição de medicamentos.
"Se explorados com sucesso, os invasores poderiam alterar a temperatura e possivelmente causar impactos físicos como riscos de incêndio, perda de estoques e alterações na vida útil do sistema", warnaram as agências no comunicado.
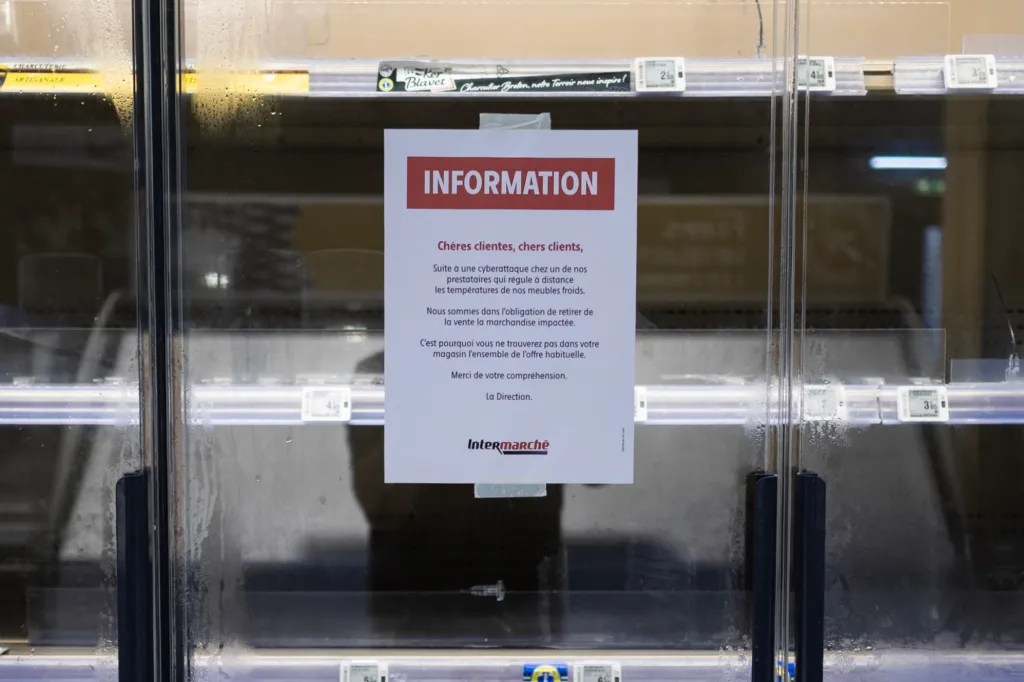
O alerta ocorre após várias ondas de ataques cibernéticos direcionados a unidades de refrigeração industrial em todo o Reino Unido e Europa nas últimas semanas. Duas ondas distintas de invasões permitiram que cibercriminosos aumentassem a temperatura de freezers e unidades de refrigeração em pelo menos uma dezena de países, arruinando alimentos descongelados e destruindo produtos perecíveis.
Alguns dos sistemas afetados incluíam unidades de refrigeração com controle remoto fabricadas pela empresa dinamarquesa Danfoss, que havia interrompido o fornecimento de atualizações de segurança para os freezers de seus clientes. Os invasores também miraram um banco de sangue na França, fazendo com que suas unidades refrigeradas elevassem a temperatura dos compartimentos frios que armazenavam sangue doado — porém foram detidos antes que o ataque pudesse comprometer os estoques de sangue.
O Departamento de Defesa dos Estados Unidos está investigando uma série de invasões cibernéticas direcionadas a freezers operados pelas forças militares, segundo informações da Reuters. As invasões foram inicialmente inúmeradas pelos veículos Signal e Silence.
Os Estados Unidos ainda não atribuíram oficialmente as invasões a um grupo ou governo específico, porém pesquisadores de segurança cibernética apontam o Irã como responsável provável pelos ataques. Funcionários norte-americanos também manifestaram suspeitas de que o Irã seja o principal suspeito.
A CISA, o FBI e os departamentos de Agricultura, Serviços Humanos e de Saúde e Transportes recomendaram que as indústrias afetadas retirem os sistemas de controle remoto da internet, alterem e fortaleçam suas senhas, apliquem correções de segurança quando possível e desativem equipamentos que não recebem mais suporte do fabricante.
Em uma ficha informativa separada, os departamentos informaram que os hackers podem tentar "forçar as unidades a entrar em ciclos contínuos de aquecimento e descongelamento, o que pode causar perda generalizada de estoques e perigos para os equipamentos".
"Toda organização que depende de sistemas de refrigeração e monitoramento deve presumir que pode ser um alvo", declarou Chris Butera, chefe de cibersegurança em exercício da CISA.
Fonte: TechCrunch