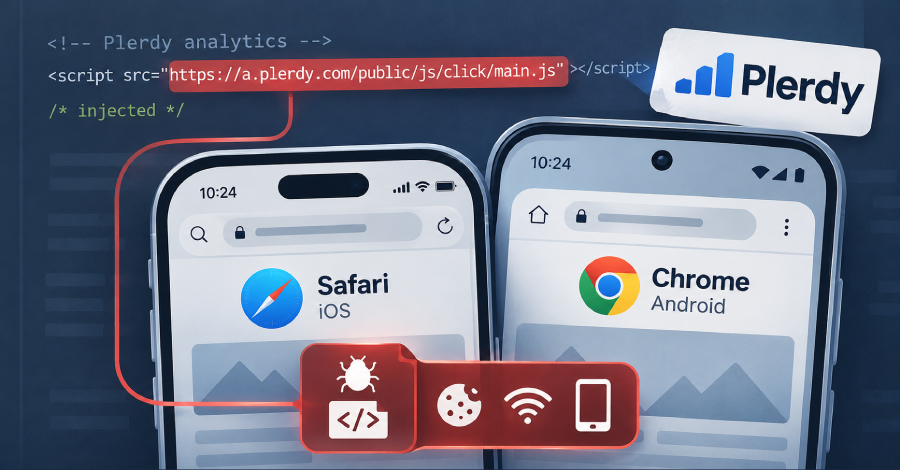
Pesquisadores do setor de cibersegurança revelaram nesta semana uma campanha cibernética de larga escala orquestrada por atores de ameaça com vínculos com a Rússia. O grupo, conhecido na comunidade de segurança como APT29, direcionou seus ataques para proprietários de dispositivos móveis que utilizam os sistemas operacionais iOS e Android.
A operação utilizou uma técnica conhecida como 'watering hole', na qual os invasores comprometem sites frequentemente visitados pelo público-alvo, aguardando que as vítimas acessem as páginas contaminadas. Neste caso específico, os criminosos exploraram uma plataforma de análise web desenvolvida na Ucrânia, chamada Plerdy SEO Tracker, que oferece serviços de rastreamento de comportamento de usuários para empresas.
De acordo com os especialistas Amaury-Jacques Garçon e sua equipe, o código JavaScript injetado no serviço de análise tem a capacidade de reunir informações detalhadas sobre os navegadores e os equipamentos das vítimas. Com esses dados em mãos, os hackers conseguem personalizar seus ataques, selecionando alvos específicos para receber cargas maliciosas projetadas para explorar vulnerabilidades nos sistemas operacionais móveis.
A descoberta levanta preocupações sobre a vulnerabilidade de serviços de terceiros utilizados por milhões de sites ao redor do mundo, evidenciando os riscos presentes nas cadeias de suprimentos digitais que sustentam a infraestrutura da internet moderna.
Fonte: The Hacker News