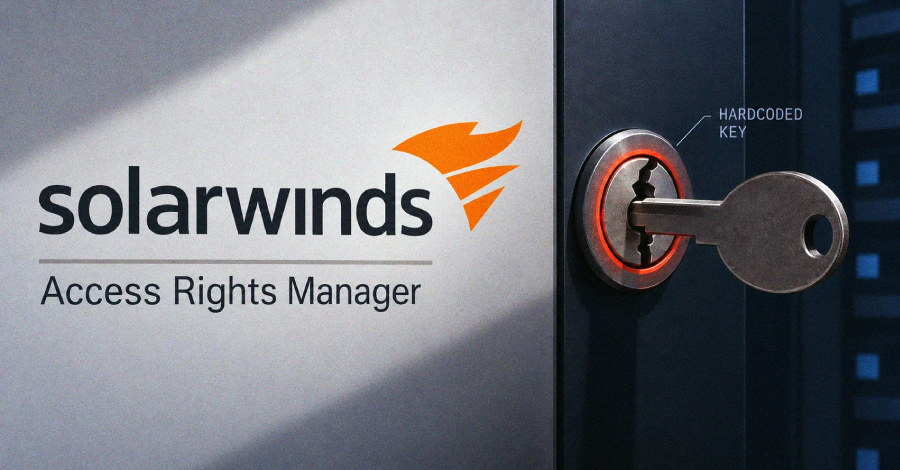
A empresa SolarWinds disponibilizou atualizações de segurança para corrigir uma vulnerabilidade de alta gravidade no produto Access Rights Manager. A falha, identificada como CVE-2026-28326, poderia permitir que invasores executassem código remotamente sem necessidade de autenticação no sistema.
A vulnerabilidade recebeu classificação 8.8 na escala CVSS, que vai até 10, indicando um risco significativo para as organizações que utilizam a solução. O problema atinge todas as versões do Access Rights Manager 2026.2 e versões anteriores.
A SolarWinds recomenda que clientes atualizem imediatamente seus sistemas para a versão corrigida, a fim de mitigar os riscos de possíveis ataques que explorem essa falha de segurança.
Fonte: The Hacker News