A empresa holandesa de segurança digital Eye Security conduziu, entre novembro de 2025 e março de 2026, uma operação de grande escala para proteger computadores alheios. Ao todo, foram distribuídas mais de 2 milhões de atualizações corretivas com o objetivo de desativar um mecanismo de atualização automática que apresentava falhas graves de segurança.
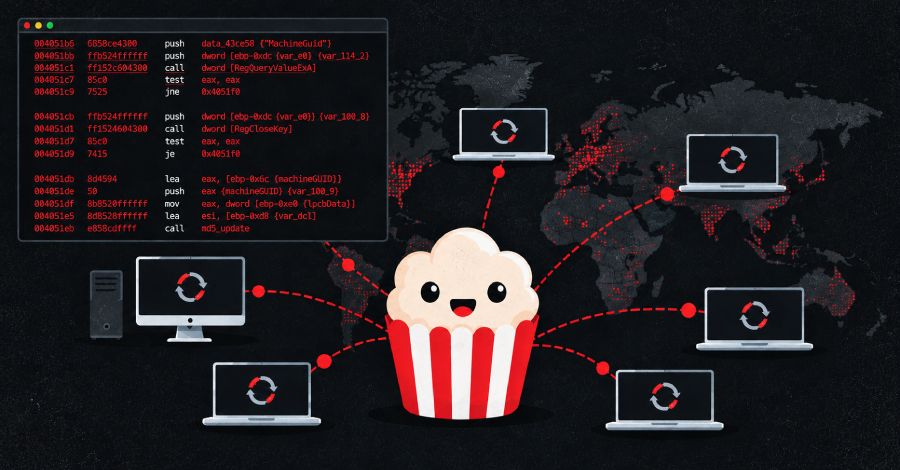
O atualizador em questão pertence ao Time4Popcorn, uma versão abandonada do famoso aplicativo Popcorn Time. Este software permitia a reprodução gratuita de filmes e séries pirateadas por meio da rede BitTorrent, o que lhe rendeu grande popularidade entre usuários que buscavam conteúdo pirata sem custos.
De acordo com os especialistas da Eye Security, a vulnerabilidade encontrada no atualizador poderia ter sido explorada por invasores externos para assumir o controle remoto das máquinas afetadas. Caso fosse comprometida por atores mal-intencionados, a falha teria potencial para transformar milhares de dispositivos em uma rede de bots, capaz de realizar ataques cibernéticos em massa, roubar dados pessoais ou sobrecarregar servidores com tráfego artificial.
A ação da empresa holandesa demonstra como fornecedores de soluções de segurança têm atuado de forma proativa para neutralizar ameaças mesmo em sistemas que não estão sob sua administração direta, protegendo assim a infraestrutura digital de forma coletiva.
Fonte: The Hacker News