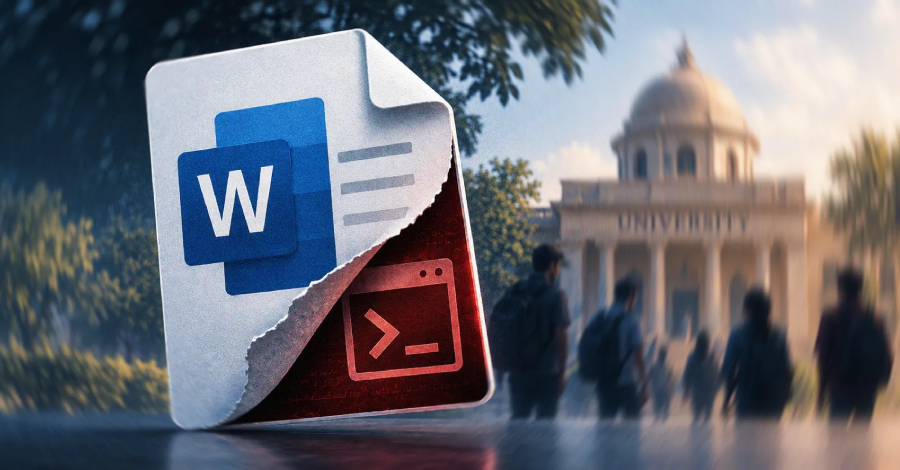
Especialistas em segurança digital descobriram que o grupo de cibercriminosos identificado como SideCopy diversificou seus alvos e passou a atacar instituições de ensino superior na Índia, abandonando temporariamente o foco anterior em órgãos públicos.
A estratégia adotada pelos invasores envolve o envio de e-mails fraudulentos direcionados, conocidos como spear-phishing, nos quais mensagens aparentemente legítimas são usadas para induzir vítimas a executar arquivos maliciosos. Os pesquisadores verificaram que os atacantes exploram o recurso mshta.exe do sistema operacional para rodar scripts maliciosos e evadir mecanismos de proteção convencionais.
Segundo análise da empresa de segurança Trellix, essas invest idas permitem aos bandidos digitales obter informações confidenciais e estabelecer presença duradoura nas redes comprometidas. A transição para o setor acadêmico evidencia a capacidade adaptativa do grupo em identificar dados estratégicos em diferentes áreas.
Fonte: The Hacker News