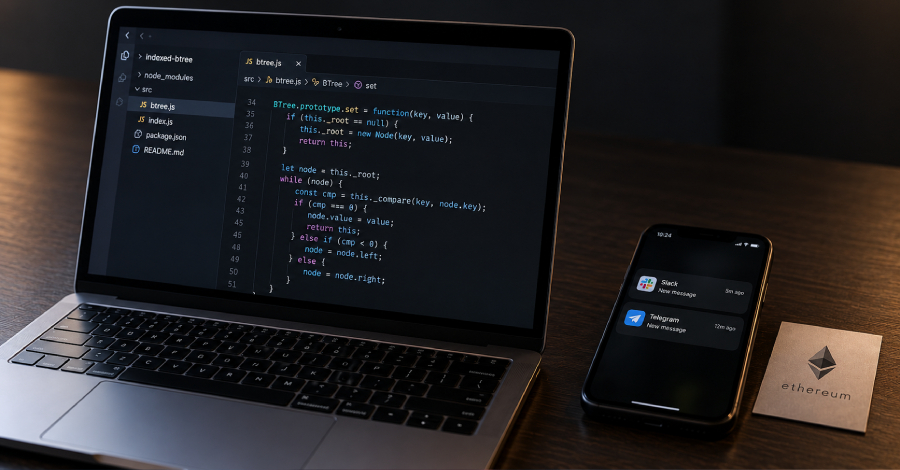
Pesquisadores de segurança identificaram um pacote perigoso disponível no repositório npm que utiliza uma técnica sofisticada para esconder suas intenções maliciosas. O pacote, chamado "indexed-btree", foi descoberto pela empresa de cibersegurança Checkmarx e simula um aplicativo legítimo chamado "sorted-btree", que é uma ferramenta comumente usada para operações de organização de dados através de árvores binárias.
A principal característica que torna essa ameaça particularmente preocupante é a forma como o código prejudicial é inserido. Em vez de utilizar os scripts de ciclo de vida típicos do npm, que são monitorados por ferramentas de segurança, o pacote esconde sua carga maliciosa diretamente dentro do código da aplicação infectada. Essa abordagem representa uma mudança significativa nas estratégias utilizadas por grupos de cibercriminosos.
Especialistas acreditam que essa tática foi desenvolvida como resposta aos controles de segurança implementados recentemente no ecossistema npm. Ao evitar os métodos tradicionais de execução automática, os invasores conseguem burlar parte das verificações automatizadas que analisam o comportamento dos pacotes durante sua instalação e execução.
A descoberta serve como alerta para desenvolvedores que utilizam pacotes de terceiros em seus projetos. A recomendação dos especialistas é verificar cuidadosamente a procedência de todas as dependências e manter atualizado o arsenal de ferramentas de segurança utilizadas no desenvolvimento de software.
Fonte: The Hacker News