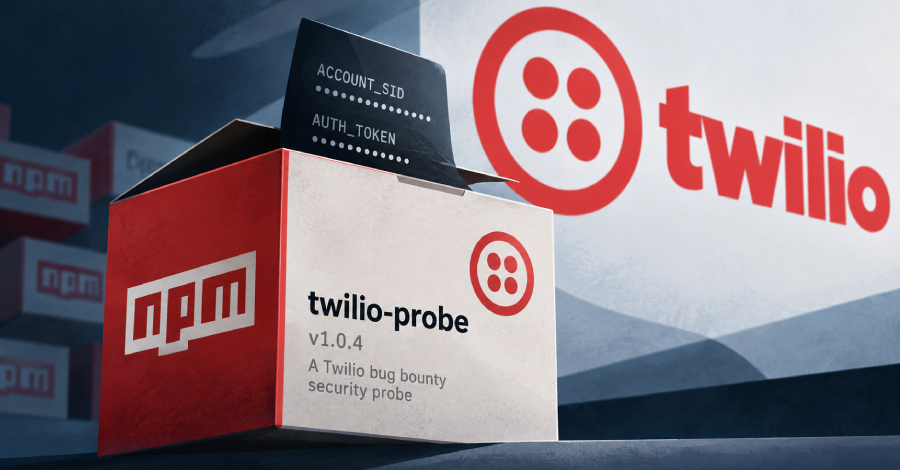
Especialistas em segurança digital revelaram nesta semana a existência de um pacote nocivo hospedado no registro npm, projetado para roubar informações sensíveis de programadores que utilizam a plataforma de comunicação Twilio em seus aplicativos.
O pacote, batizado como "tw-pkgprobe-7731", foi publicado no repositório npm no meio de agosto de 2026 por uma conta registrada sob o nome "twdepprobe7731". A embalagem fraudulenta imitava uma ferramenta legítima de testes de segurança, induzindo os desenvolvedores a acreditarem estar utilizando um recurso válido para Auditors de bug bounty.
Segundo os pesquisadores da empresa Morphus Labs, o código malicioso opera de forma silenciosa nos sistemas comprometidos, coletando credenciais de acesso, tokens de autenticação e demais dados confidenciais armazenados nos ambientes de desenvolvimento das vítimas.
Este caso evidencia mais uma vez os riscos associados à instalação de pacotes de procedência não verificada, especialmente aqueles que simulam ferramentas de segurança ou testes de vulnerabilidades em registries públicos de código aberto.
Fonte: The Hacker News