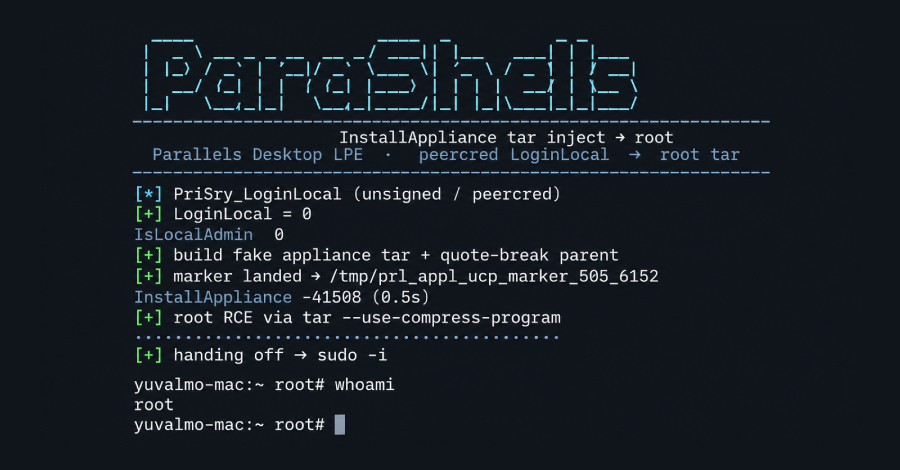
Uma falha de segurança foi descoberta no aplicativo Parallels Desktop para Mac que possibilita a uma conta de usuário comum executar comandos com privilégios de administrador, informou a empresa de segurança JFrog nesta semana.
Segundo os pesquisadores, a exploração da vulnerabilidade exige que um código malicioso já esteja em execução no computador como usuário comum, o que limita o ataque a máquinas onde o invasor possui algum tipo de acesso prévio. A falha não pode ser utilizada de forma remota pela internet.
A correção para o problema foi disponibilizada na versão 27 do Parallels Desktop, porém há uma complicação: os dispositivos Macs equipados com processadores Intel não são capazes de instalar essa atualização, ficando assim vulneráveis à exploração.
Yuval Moravchick, pesquisador que lidera a equipe responsável pela descoberta, alertou que embora o ataque não seja trivial de ser executado, ele representa um risco significativo para usuários que dividem o acesso às suas máquinas com outras pessoas.
A recomendação dos especialistas é que os usuários afetados atualizem imediatamente para a versão mais recente do software, caso seu equipamento seja compatível, e evitem executar programas de fontes não confiáveis em seus sistemas.
Fonte: The Hacker News